Una tarea de programación propuesta por un posible empleador parecía ser una etapa habitual en una entrevista de trabajo. Sin embargo, en realidad formó parte de un ciberataque que duró meses y terminó con el robo de 6.300 millones de dólares de Binance, lo que plantea dudas sobre cómo las plataformas de intercambio de criptomonedas se protegen contra amenazas dirigidas a sus empleados.
El ataque formó parte de una campaña coordinada que explotó tanto vulnerabilidades humanas como sistemas internos de seguridad, según un análisis posterior al incidente publicado por Binance el martes. Los detalles de este análisis revelan cómo los hackers lograron acceder gradualmente a la infraestructura de la plataforma antes del robo, ocurrido el 29 de octubre.
¿Cómo lograron los hackers infiltrarse en Binance?
Según el informe de seguridad de Binance, la campaña de ataque comenzó en junio, cuando un ingeniero descargó un paquete de software modificado mientras configuraba una herramienta de programación de inteligencia artificial. Aunque Binance detectó el malware y reemplazó el dispositivo afectado, los invasores ya habían recolectado información sobre el equipo encargado de las operaciones de las cuentas de los usuarios.
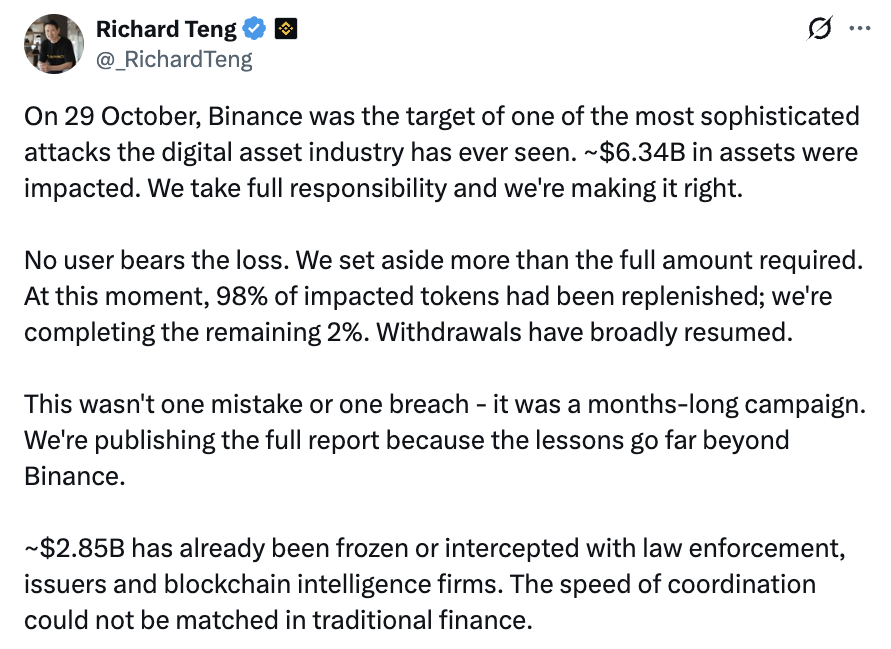
En septiembre, invasores que se hacían pasar por reclutadores atacaron a otro ingeniero de software, engañándolo para que descargara un archivo malicioso disfrazado de tarea de programación.El malware comprometió la computadora de trabajo del ingeniero y evitó las medidas de seguridad de la plataforma de intercambio de criptomonedas Binance. El 20 de octubre, los invasores utilizaron esa computadora, así como una herramienta de inteligencia artificial interna, para acceder a los sistemas de otros dos ingenieros, obteniendo así credenciales que les permitieron instalar software malicioso en la infraestructura de las carteras digitales de Binance el 29 de octubre. Posteriormente, consiguieron acceso al servicio interno de firma de carteras de la plataforma, lo que les permitió realizar transacciones de criptomonedas de forma no autorizada. “Esto no fue un error ni una violación aislada, sino una campaña que duró meses”, dijo Richard Teng, coCEO de Binance, en una publicación en la red social X. Los invasores también explotaron el mecanismo EIP-7702 de Ethereum, que permite que las carteras deleguen permisos de transacción a contratos inteligentes, lo que facilitó que las transferencias no autorizadas continuaran incluso después de que Binance suspendió los saques. El sistema de carteras de Binance, basado en la tecnología de computación multipartidaria (MPC), que distribuye el control sobre la firma de transacciones, complicó los esfuerzos para revocar esos permisos. La violación afectó aproximadamente 6,3 mil millones de dólares en activos digitales; según los últimos informes financieros de Binance, 2,85 mil millones de dólares fueron congelados o interceptados.Una plataforma de intercambio informó que asumiría las pérdidas en lugar de repercutirlas en los clientes y que había reemplazado el 98% de los activos afectados por tokens para el 31 de octubre. El ataque, el mayor hackeo de criptomonedas de la historia, fue atribuido por el Federal Bureau of Investigation (FBI) a hackers norcoreanos. El martes, Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la implicación de su país, afirmando que la acusación del FBI tenía motivos políticos y el objetivo de dañar la posición internacional de Corea del Norte. Binance señala que ha bloqueado 57 amenazas cibernéticas este año. La cofundadora de Binance, Yi He, indicó que el equipo de seguridad de la plataforma detectó e impidió 57 amenazas sospechosas vinculadas a Corea del Norte en 2026, como entrevistas de trabajo fraudulentas, paquetes de software maliciosos y intentos de engaño para robar credenciales o instalar malware. “Interceptamos muchas de ellas, pero el costo de no evitar siquiera una fue grave; eso nunca debería haber ocurrido”, dijo.



