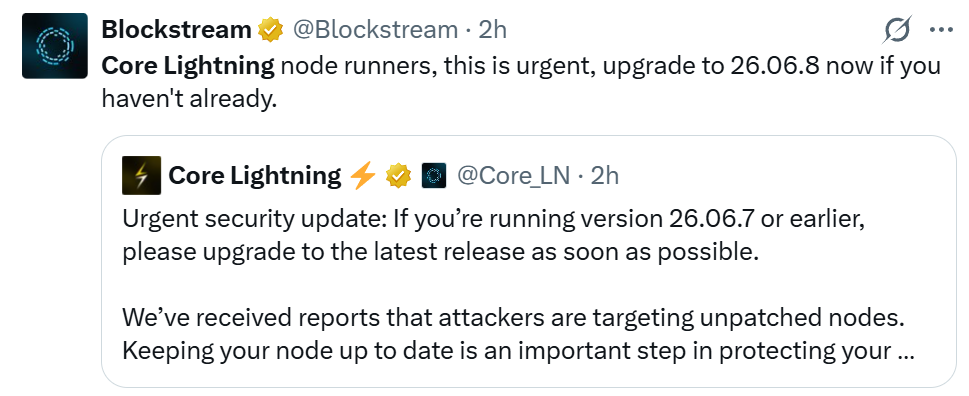
El equipo detrás de Core Lightning, un software de código abierto para la red Lightning de Bitcoin, ha instado a los operadores que utilizan versiones antiguas a actualizar inmediatamente después de recibir informes de ataques dirigidos a nodos no parcheados.
“Actualización de seguridad urgente: Si están utilizando la versión 26.06.7 o una anterior, por favor actualícenla a la versión más reciente cuanto antes”, dijo el equipo el viernes.
Core Lightning no especificó qué vulnerabilidades estaban siendo atacadas ni el posible impacto de estos ataques. Cointelegraph se puso en contacto con Core Lightning para obtener comentarios.
El 16 de septiembre, Core Lightning anunció que estaba investigando informes sobre un posible problema que afectaba a las funciones experimentales del software y que podría poner en peligro los fondos de los usuarios. Alrededor de seis días después, lanzó la versión 26.06.8.Se ha entregado la actualización 22, que incluye correcciones de errores (bug fixes) además de parches para las “vulnerabilidades reportadas de manera responsable por varias fuentes”. En las notas de lanzamiento se agradece al Bitcoin Red Team y a otras 12 personas y grupos, así como a informantes anónimos. Según el registro de cambios (changelog), algunas de las correcciones solucionaron problemas que podían hacer que los nodos de los remitentes se bloquearan, solicitudes que podían agotar la memoria en la interfaz REST, y un error que podía causar que los usuarios perdieran fondos como penalización. Sin embargo, se omitieron intencionalmente algunos tests para dificultar que los atacantes analizaran y explotaran estas vulnerabilidades mientras los operadores realizaban las actualizaciones. En agosto, Core Lightning anunció que estaba trabajando en una solución coordinada tras evaluar un gran número de informes sobre vulnerabilidades generadas por inteligencia artificial (AI). Dos días después, lanzó la versión 26.06.7 para corregir las vulnerabilidades detectadas.
Core Lightning advierte que los atacantes están apuntando a nodos que no han sido parcheados.
Artículos relacionados