 Noticias Detalles del ataque a Bitget: Cómo las aprobaciones fraudulentas permitieron el robo de 387 millones de dólares


Detalles del ataque a Bitget: Cómo las aprobaciones fraudulentas permitieron el robo de 387 millones de dólares

Bitget afirma que los atacantes robaron 387,5 millones de dólares después de comprometer un sistema crítico y activar aprobaciones de transferencias fraudulentas.
La estimación inicial de pérdidas aumentó de 351,6 millones a 387,5 millones de dólares después de incluir los activos de Zcash y TRON.
- Los investigadores están examinando posibles vínculos con Corea del Norte, pero los atacantes aún no han sido identificados de manera independiente. El ataque a Bitget se ha convertido en un incidente de seguridad mucho más grave de lo que la compañía había estimado inicialmente; los atacantes robaron 387,5 millones de dólares de las carteras de Bitget el 24 de septiembre. Los retiros de fondos siguen suspendidos y la empresa afirma que su fondo de protección cubre las pérdidas. Mandiant y SlowMist están llevando a cabo las investigaciones. La CEO de Bitget, Gracy Chen, sospecha la implicación de Corea del Norte, pero el punto de entrada inicial de los atacantes no ha sido revelado. Los sistemas de seguridad de Bitget detectaron transferencias no autorizadas a las 18:31 UTC y activaron procedimientos de emergencia de inmediato.El incidente afectó partes de sus “carteras calientes” y “carteras templadas”, mientras que las “carteras frías” (que no están conectadas a la red) permanecieron seguras, según la empresa.
El momento en que se detectó el ataque no indica cuándo los atacantes obtuvieron por primera vez acceso a los datos de las carteras.

A las 19:57 UTC, el analista DCF GOD señaló que una nueva cuenta de la plataforma gastó 19,67 millones de dólares en USDT0 para comprar 7.111 unidades de ETH en solo seis minutos, pagando precios hasta un 5% superiores a los del mercado.
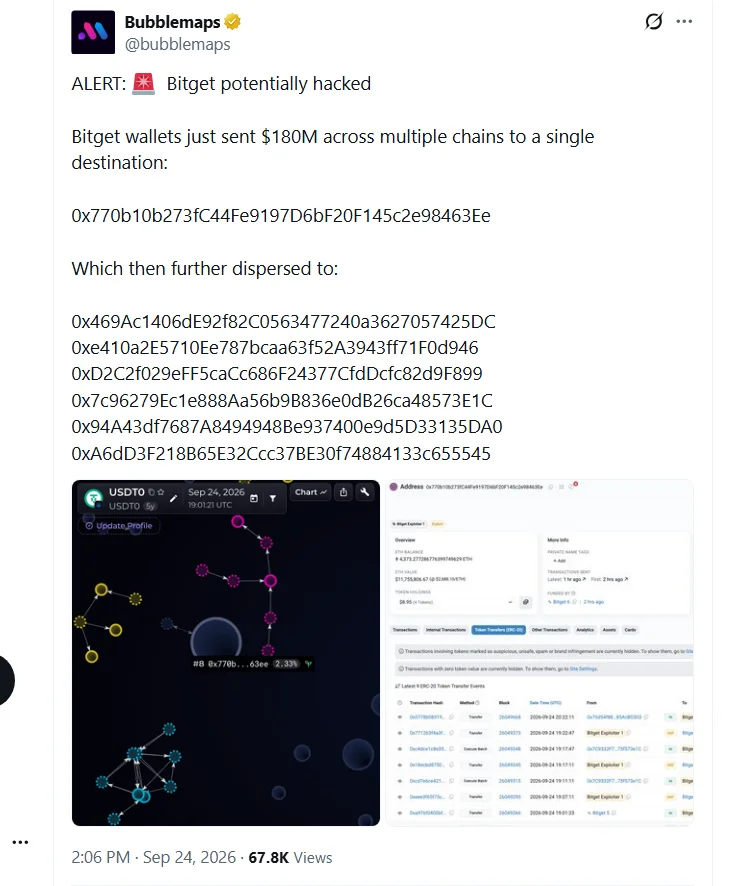
Posteriormente, a las 21:06 UTC, Bubblemaps informó que aproximadamente 180 millones de dólares fueron transferidos desde las carteras de Bitget a una dirección común, para luego dividirse entre varias otras carteras.

Parece que el ataque de Bitget explotó fallos en los mecanismos de autorización de la plataforma.
A las 21:30 UTC, el equipo de seguridad de Bitget estimó las pérdidas iniciales en 351,6 millones de dólares y confirmó que los retiros de fondos habían sido detenidos. Este aviso llegó casi tres horas después del momento en que Bitget había anunciado el ataque, aunque esto no demuestra que los fondos siguieran saliendo de la plataforma durante todo ese período.
Para el 25 de septiembre, a las 00:43 UTC, los métodos utilizados por los atacantes se volvieron más claros.
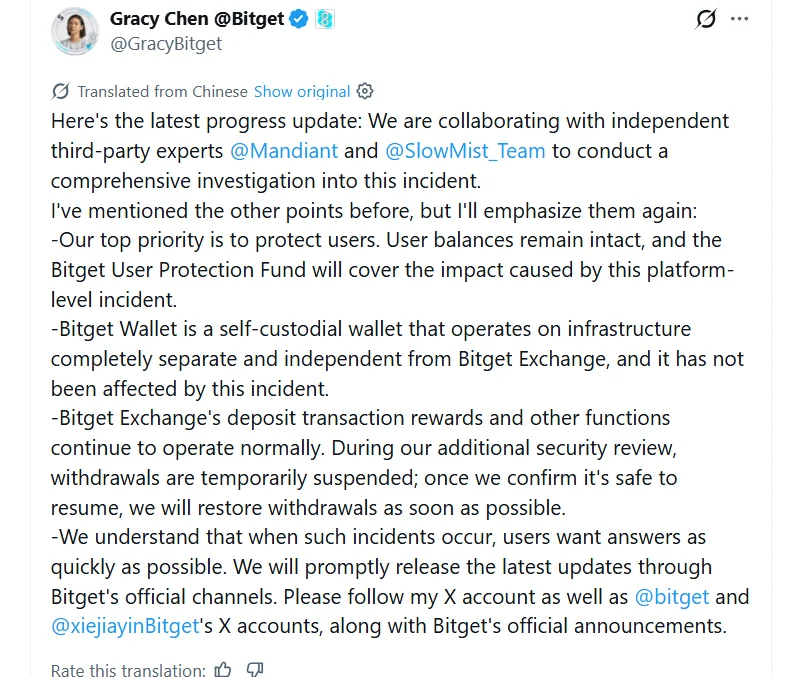
Chen indicó que los atacantes habían hackeado un sistema crítico que gestiona las operaciones de las carteras, proporcionando datos de transacciones falsos y activando los procesos de autorización de Bitget, lo que permitió que el propio sistema de la plataforma aprobara transferencias fraudulentas.
Se descartó la posibilidad de que los datos de las claves privadas fueran robados. Cómo los atacantes lograron acceder al sistema interno de Bitget y qué controles de seguridad fallaron siguen sin resolver.
 Fuente: x
Las pérdidas causadas por el ataque de Bitget aumentaron tras un análisis más detallado de las transacciones.
A las 14:03 UTC, Bitget revisó su estimación de pérdidas a 387,5 millones de dólares, incluyendo también los activos afectados de Zcash y TRON.El intercambio informó que la vulnerabilidad ya había sido corregida y prometió anunciar un plan de retirada para el 26 de septiembre a las 04:00 UTC, sin garantizar que las retiradas pudieran reanudarse en ese momento. La supuesta conexión con Corea del Norte sigue siendo solo eso: una sospecha. Chen señaló que el comportamiento de las direcciones IP y las actividades en la cadena de bloques son consistentes con los grupos norcoreanos. Varios detalles se asemejan al robo en Bybit en febrero de 2025, incluyendo aprobaciones manipuladas, conversión rápida de activos, división de monederos y el uso de THORChain. Esas similitudes justifican una investigación más a fondo, pero no identifican de manera independiente a los atacantes. Por el momento, el ataque a Bitget deja la pregunta más importante sin respuesta: ¿cómo lograron los atacantes acceder al sistema backend y convencer al proceso de autorización para aprobar el robo?
 Fuente: x




