Actualización (25 de septiembre a las 4:30 UTC): Este artículo ha sido actualizado para incluir nuevos comentarios de Gracy Chen, CEO de Bitget, y un análisis preliminar del investigador onchain Specter.
@@Gracy Chen, CEO de Bitget, afirmó que los hackers norcoreanos podrían estar detrás de la brecha de seguridad que afectó a la plataforma, por un valor de 351,6 millones de dólares, el jueves, señalando hallazgos preliminares que relacionan direcciones IP con servicios VPN utilizados por un grupo norcoreano.
@@Durante una sesión de preguntas y respuestas en directo tras el incidente en X, Chen mencionó que los investigadores de seguridad habían detectado similitudes con ataques anteriores de Corea del Norte. Aseguró que la plataforma no cree que la brecha haya sido obra de alguien desde dentro.
@@“Hemos identificado algunas direcciones IP que coinciden con las utilizadas por un grupo de Corea del Norte”, dijo Chen.
@@Se ha relacionado a hackers norcoreanos con robos de criptomonedas por un valor estimado de 2020 millones de dólares en 2025, incluyendo el ataque a la plataforma Bybit, por un valor de aproximadamente 1500 millones de dólares, atribuido por el FBI a Corea del Norte. @@@@
@@Gracy Chen, CEO de Bitget, realizó una transmisión en directo en X horas después del ataque. Fuente: Bitget.
@@“El patrón es muy similar al de los ataques anteriores de los hackers norcoreanos”, dijo ella.
@@Un investigador onchain también ha señalado de forma independiente una conexión entre el robo en Bitget y un colectivo de hackers norcoreanos.
@@En un post en X, Specter indicó que rastreó parte de las criptomonedas robadas hasta una dirección de Ethereum que recibió 68.808 USDT de una cartera digital.Esa misma cartera había enviado anteriormente Ethereum a una dirección etiquetada como “AFX EXPLOITER”.
AFX, que fue hackeada y perdió 24 millones de dólares en julio. En su análisis posterior al ataque, se sospechó la implicación de TraderTraitor, un grupo vinculado a Corea del Norte.
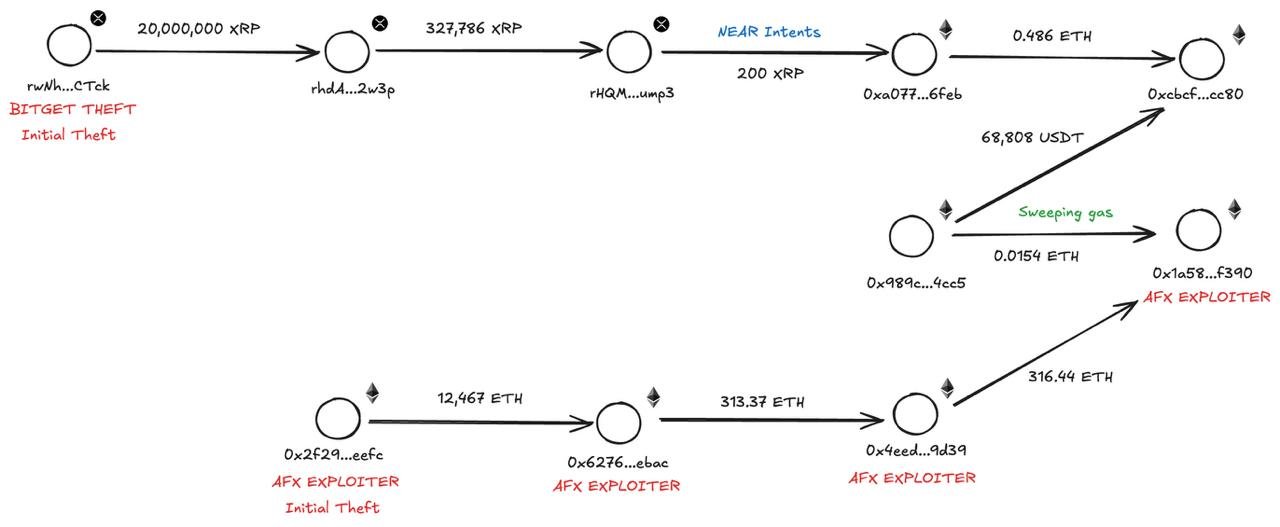
Fuente: Specter
Chen dijo más tarde en X que los hackers habían violado un sistema interno del servicio de carteras y lo habían explotado para falsificar información de transferencias, simulando el proceso de autorización.
“No falsificaron solicitudes de retirada de usuarios, ni obtuvieron nuestras claves privadas, ni las de las carteras frías o de tipo ‘hot/warm’”, afirmó durante la sesión de preguntas y respuestas.
Chen también indicó que los investigadores todavía estaban determinando qué sistemas habían sido comprometidos y cómo los atacantes habían logrado el acceso.
Relacionado: Bitget confirmó una brecha de seguridad que costó 352 millones de dólares y suspendió las retiradas de fondos.
Estos comentarios surgieron después de que Bitget informara el jueves sobre transferencias no autorizadas que afectaron partes de su infraestructura de carteras de tipo ‘hot/warm’. En el momento de la publicación, las retiradas de fondos seguían suspendidas.
Durante la sesión de preguntas y respuestas, Chen también mencionó que algunos de los fondos robados habían sido recuperados, aunque no especificó la cantidad exacta.Ella dijo que el intercambio está colaborando con fundaciones de blockchain y otros socios en los esfuerzos de recuperación.
Revista: Asia lidera el Índice de Adopción de Criptomonedas; el robo de 351 millones de dólares por parte de Bitget: Asia Express




