
El Departamento de Justicia de EE. UU. (DOJ) se dirige contra los criptodivisas robadas de Binance, después de obtener autorización judicial para incautar más de 1200 millones de dólares en criptodivisas que fueron robadas durante el gran ataque a Binance en octubre. Este anuncio marca un avance importante en los esfuerzos de recuperación, ya que las autoridades también revelaron la interrupción de una operación de ciberdelincuencia norcoreana que presuntamente robó más de 400 millones de dólares a través de estafas basadas en imágenes falsificadas (deepfakes).
El robo en Binance, que ocurrió alrededor del 29 de octubre, involucró más de 6000 millones de dólares en activos digitales, según el DOJ. Desde entonces, las agencias gubernamentales y socios del sector privado han congelado más de 2700 millones de dólares de los fondos robados; la última acción judicial abarca una parte de esa cantidad.
El DOJ obtiene la autorización judicial para incautar 1200 millones de dólares derivados del ataque a Binance
El FBI atribuye el ataque a TraderTraitor, una operación de hacking vinculada al ejército de Corea del Norte. Los investigadores afirman que el grupo robó más de 6000 millones de dólares en activos virtuales antes de transferir los fondos a través de puentes de criptodivisas, herramientas de anonimización y bolsas de intercambio, en un intento por ocultar su origen.
La última acción del DOJ permite a las autoridades incautar o restringir más de 1200 millones de dólares en criptodivisas robadas. Sin embargo, esta cantidad ya está incluida en los 2700 millones de dólares que han sido congelados gracias a la cooperación entre agencias gubernamentales y empresas privadas; no representa una recuperación adicional.
División de Seguridad Nacional en X Los funcionarios de EE. UU. indican que el gobierno continúa rastreando los activos restantes y coordinando su acción con los proveedores de servicios de activos virtuales para evitar el movimiento adicional de los fondos robados. Binance había estimado anteriormente sus pérdidas en aproximadamente 6300 millones de dólares y asignó recursos de la empresa para cubrir los activos afectados. El 12 de noviembre, la plataforma anunció que había completado ese proceso y publicó un informe actualizado sobre sus reservas. El Departamento de Justicia describió los esfuerzos de recuperación como una operación coordinada que involucró a su División de Seguridad Nacional, su División Criminal, el FBI y otros socios de aplicación de la ley. Los funcionarios también destacaron que Corea del Norte ha recurrido al robo de criptomonedas para financiar sus programas gubernamentales y de armas. Además de las medidas relacionadas con Binance, el Departamento de Justicia anunció que las autoridades habían incautado la infraestructura en la nube utilizada en una campaña de hacking norcoreana denominada FaceStealer. Según el departamento, esta operación ha resultado en el robo de más de 400 millones de dólares en criptomonedas en los últimos 18 meses. Los atacantes no se basaron únicamente en mensajes de phishing convencionales, sino que utilizaron cuentas comprometidas, grabaciones de cámaras web y deepfakes generados por inteligencia artificial para suplantar a personas conocidas por sus objetivos.El esquema generalmente comenzaba con una invitación a una reunión en línea enviada a través de una cuenta que previamente había sido robada a otra víctima. Una vez que la víctima se unía a la reunión, los hackers reproducían videos pregrabados o videos generados con tecnologías de deepfake de personas que la víctima reconocía, con el fin de ganarse su confianza.
Luego, los atacantes presentaban un supuesto problema técnico (por ejemplo, un fallo en el audio) y instruían a la víctima a instalar un software que, según decían, era necesario para resolverlo. En realidad, ese software contenía malware que les permitía acceder al ordenador de la víctima, a sus fondos en criptomonedas y a otros sistemas.
En algunos casos, los atacantes esperaban meses, e incluso más de un año, después de haber comprometido la seguridad de la víctima antes de robar sus fondos o tomar el control de sus cuentas de comunicación. El FBI también incautó más de 900 videos grabados con cámaras web pertenecientes a las víctimas como parte de la investigación.
Los hackers norcoreanos también atacaron a desarrolladores de software de código abierto.
La campaña “FaceStealer” no se limitó a inversores en criptomonedas ni a profesionales del sector Web3; las autoridades estadounidenses indicaron que los hackers están dirigiendo sus ataques cada vez más hacia los desarrolladores responsables del mantenimiento de software de código abierto, lo que genera preocupaciones sobre posibles ataques en la cadena de suministro.
Al comprometer el ordenador o la cuenta de repositorio de un desarrollador, los atacantes podrían introducir código malicioso en el software que utilizan otras personas y organizaciones.
El DOJ afirmó que la campaña parecía destinada a explotar la confianza depositada en software de uso generalizado, así como las relaciones profesionales. La investigación del FBI también identificó intentos de utilizar cuentas y listas de contactos comprometidas para acercarse a colegas y contactos personales de las víctimas.
La incautación de la infraestructura de FaceStealer tiene como objetivo perturbar las actividades de los atacantes y limitar su capacidad para seguir atacando a usuarios de criptomonedas y desarrolladores de software. El FBI también ha publicado guías para ayudar a las posibles víctimas a identificar la estafa y responder a posibles vulnerabilidades.
Qué significan las acciones del DOJ para la seguridad de las criptomonedas
Estas dos medidas de aplicación de la ley destacan la creciente escala y complejidad de los ciberdelitos vinculados a Corea del Norte que apuntan a la industria de activos digitales. Mientras que el caso de Binance demuestra el impacto financiero de las infracciones a gran escala en las casas de cambio, FaceStealer ilustra cómo la ingeniería social y la tecnología de deepfakes pueden exponer a individuos y organizaciones a pérdidas sustanciales.
La recuperación de los fondos de Binance también pone de manifiesto la importancia de la cooperación entre las agencias de aplicación de la ley, las casas de cambio, las empresas de análisis de blockchain y otros proveedores de servicios criptográficos. Sin embargo, el congelamiento de los activos robados no implica automáticamente que hayan sido devueltos a sus legítimos propietarios; siguen siendo necesarios procedimientos legales adicionales y esfuerzos para rastrear los activos.
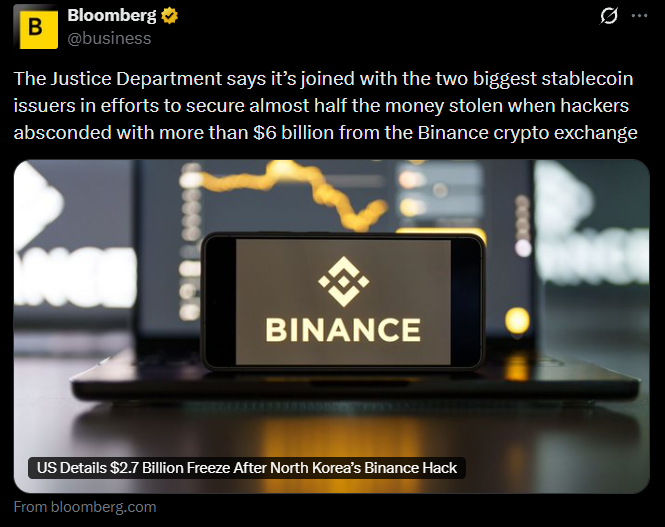 Bloomberg en X@@
Con más de 1200 millones de dólares ya incautados o restringidos por órdenes judiciales, las autoridades estadounidenses han dado otro paso hacia la recuperación de los fondos vinculados a uno de los robos de criptomonedas más grandes de la historia.Mientras tanto, la interrupción de los servicios de FaceStealer indica que los investigadores también se están centrando en las técnicas utilizadas para comprometer a las personas antes de que los fondos sean robados.
¿Crees que las últimas medidas del DOJ harán más difícil que los hackers norcoreanos ataquen a las bolsas de criptomonedas?
¿Podría el creciente uso de deepfakes generados por IA convertir la ingeniería social en una de las mayores amenazas de seguridad para la industria de las criptomonedas?
El proceso editorial de bitcoinist se centra en proporcionar contenido exhaustivamente investigado, preciso e imparcial. Respetamos estrictos estándares de fuentes y cada página es revisada cuidadosamente por nuestro equipo de expertos en tecnología y editores con experiencia. Este proceso garantiza la integridad, relevancia y valor de nuestro contenido para nuestros lectores.

