6 de noviembre — Intrusión en el sistema; información de pago de Gnosis Pay fue revelada; ataque perpetrado por el equipo de Protos
La intrusión en el sistema de pago de Gnosis Pay ha expuesto las direcciones de los clientes
Se produjo una brecha de seguridad en Gnosis Pay, lo que provocó la divulgación de información de los clientes, incluyendo direcciones residenciales, números de tarjeta y direcciones de sus monederos digitales.
Gnosis Pay, empresa que emite tarjetas de monedas digitales de marca propia, ha anunciado una brecha de datos que ha afectado a dichas tarjetas.
Concretamente, la empresa afirma que el 3 de noviembre “detectó un acceso no autorizado al sistema que gestiona las tarjetas de marca Gnosis Pay (nuestra línea de negocio B2C), lo que resultó en la exposición de cierta información de los clientes”.
Diferentes usuarios vieron que se revelaban diferentes tipos de información, en particular “tu nombre impreso en la tarjeta, tu dirección de envío y el referencia a tu cuenta de Gnosis Pay”.
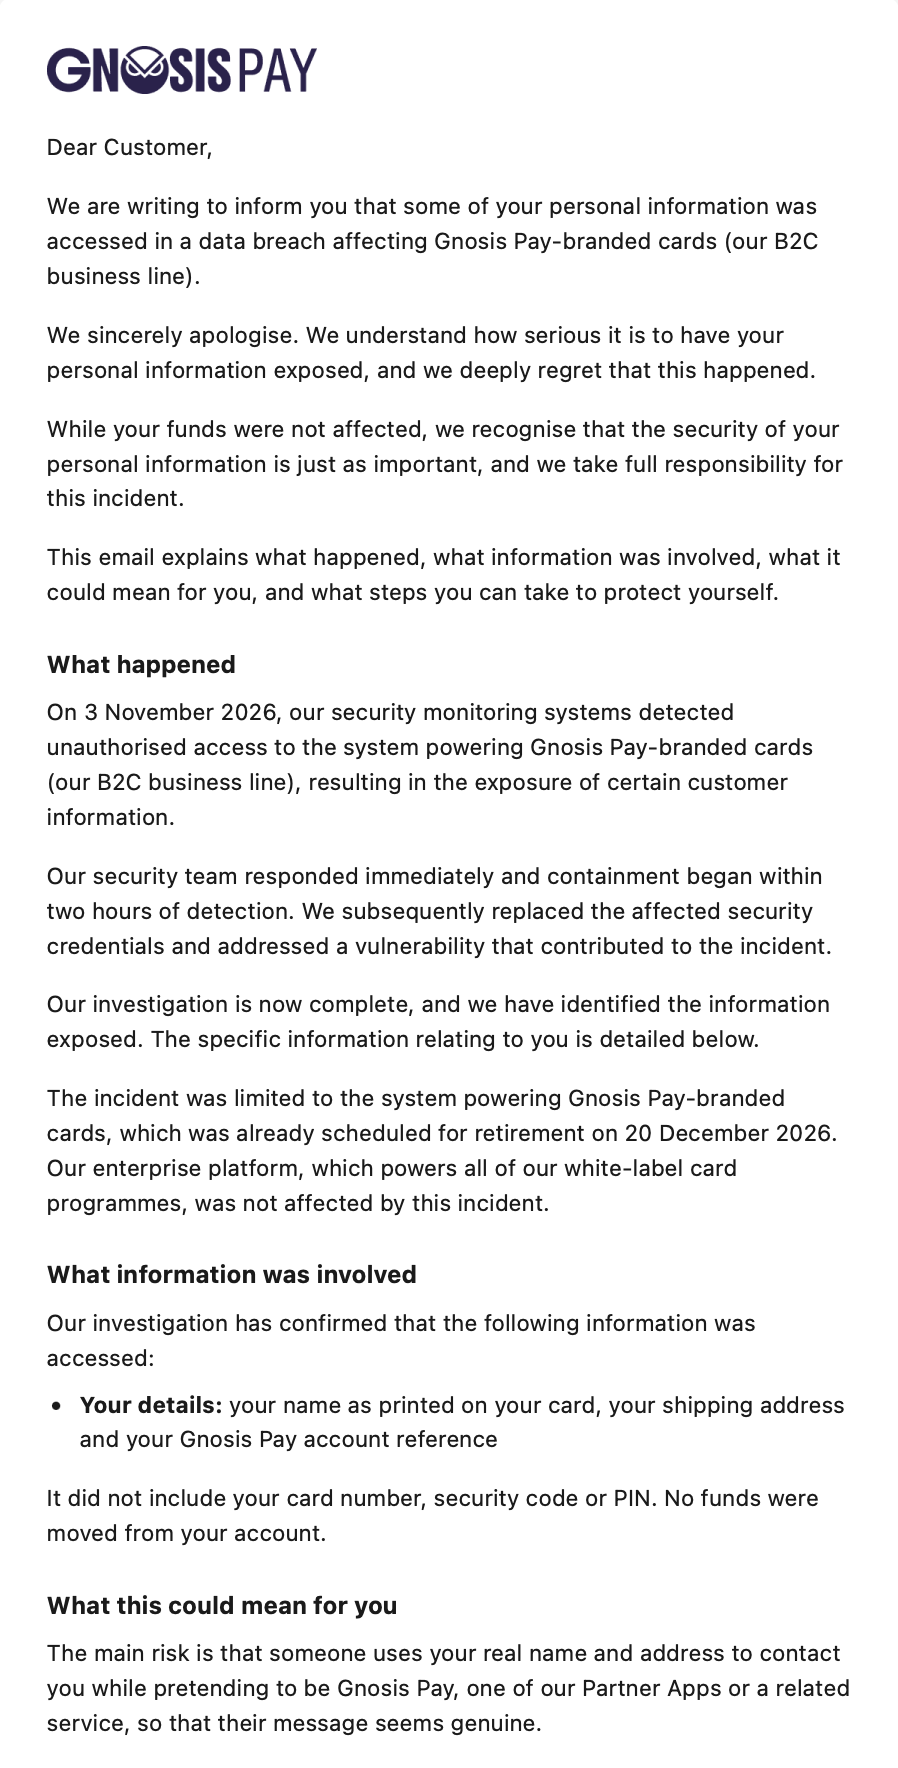
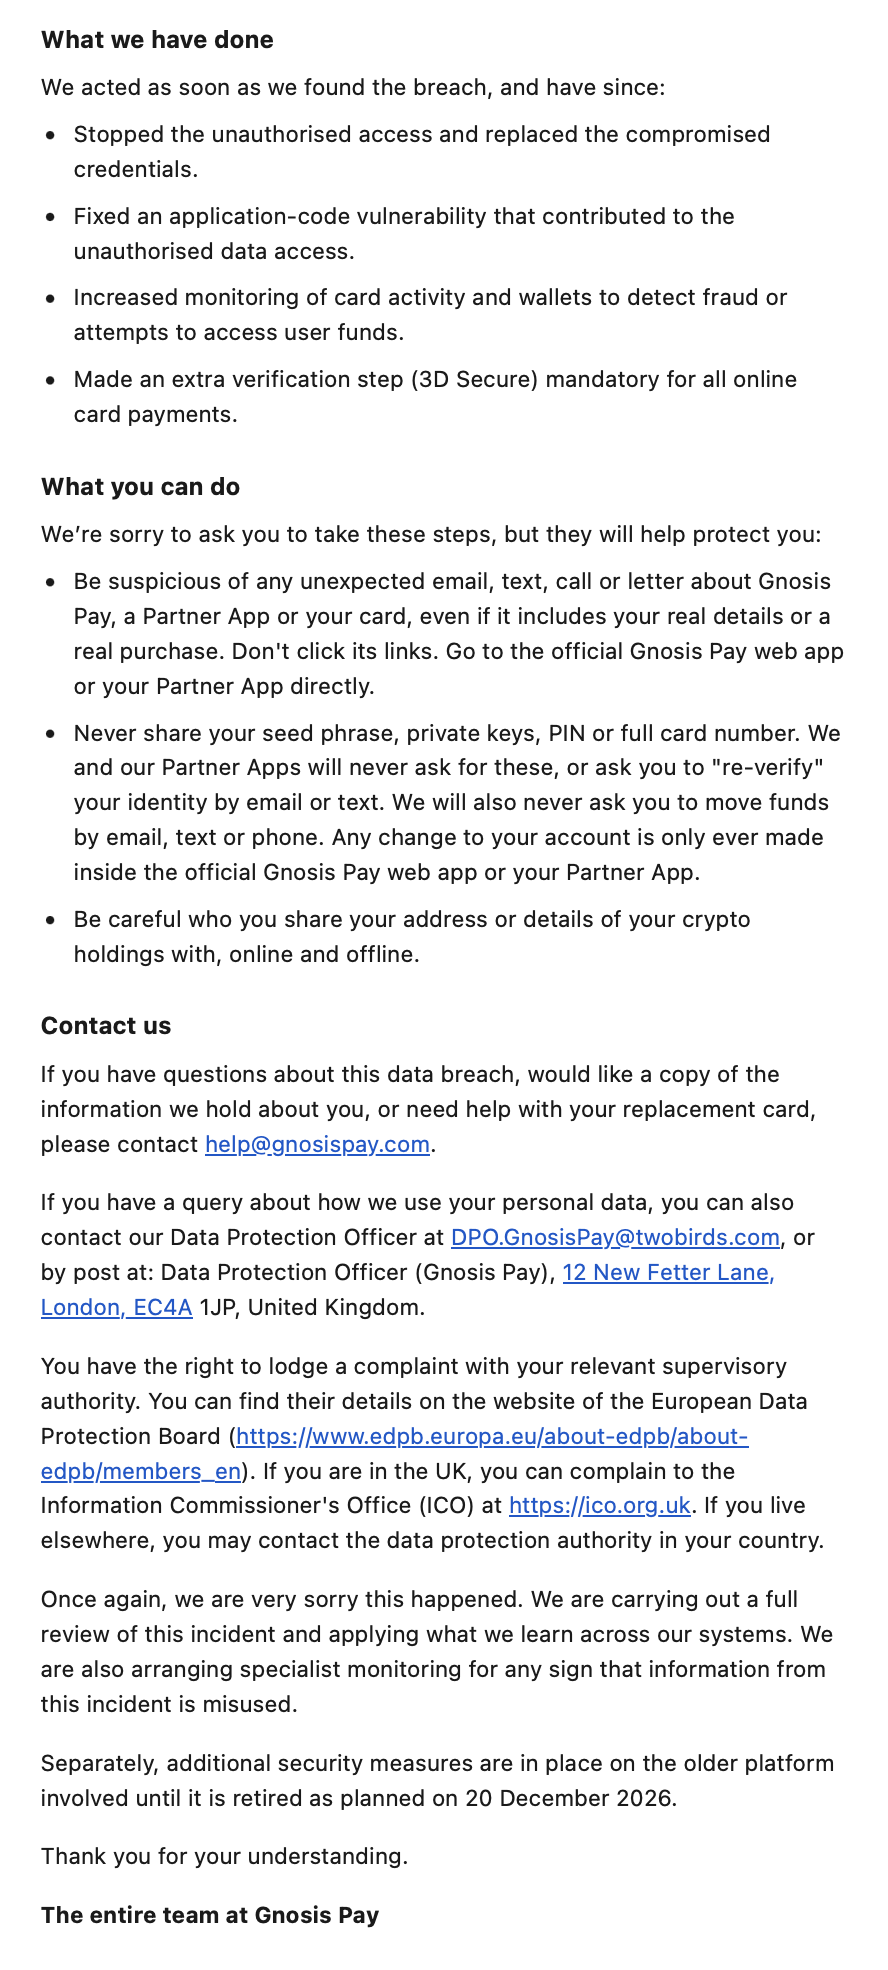 Capturas de pantalla de un correo electrónico enviado por Gnosis Pay.
Otros usuarios, como Lefteris Karapetsas (fundador de Rotki), indicaron que en dicho correo se les informó que su información violada incluía su dirección residencial completa, nombre, número de tarjeta y todas las direcciones de sus monederos digitales asociadas a la cuenta.
Gnosis Pay ya había planificado desactivar este sistema a finales de este año.
Esta brecha de seguridad en Gnosis Pay es la más reciente en una larga serie de ataques y robos de datos ocurridos en los últimos meses, ya que las criptomonedas han sido un objetivo frecuente.
Protos ha contactado a Gnosis Pay para solicitar una declaración, pero no ha recibido respuesta inmediata.
Has recibido alguna información útil? Envíanos un correo electrónico de forma segura a través de @ProtosLeaks (). Para obtener noticias e investigaciones más detalladas, síganos en X, @Bluesky y @Google News, o suscríbanse a nuestro canal de @YouTube.

