La propuesta, llamada Shielded Bitcoin, ocultaría las cantidades de las transacciones, los remitentes, los destinatarios y los enlaces a fondos ya gastados utilizando notas encriptadas y pruebas de conocimiento cero. El artículo fue publicado el jueves por Clara Shikhelman, Mikhail Komarov y Aleksei Moskvin.
La propuesta ofrece una posible vía para mejorar la privacidad de los usuarios de Bitcoin sin necesidad de modificar el protocolo base.
En lugar de que los mineros se encarguen de hacer cumplir el protocolo de privacidad, Shielded Bitcoin utilizaría a Bitcoin como “una capa neutral de publicación y ordenación”, escribieron los investigadores. Un software separado, llamado indexador, verificaría las pruebas de conocimiento cero, comprobaría que los fondos no han sido gastados dos veces y reconstruiría el estado del sistema protegido.
El diseño de Shielded Bitcoin se basa explícitamente en la arquitectura de Zcash. Los investigadores señalaron que también utiliza notas encriptadas, elementos públicos que indican que las notas han sido gastadas, y pruebas de conocimiento cero que demuestran la validez de las transacciones. A diferencia de Zcash, Shielded Bitcoin no operaría su propio blockchain ni mecanismo de consenso.
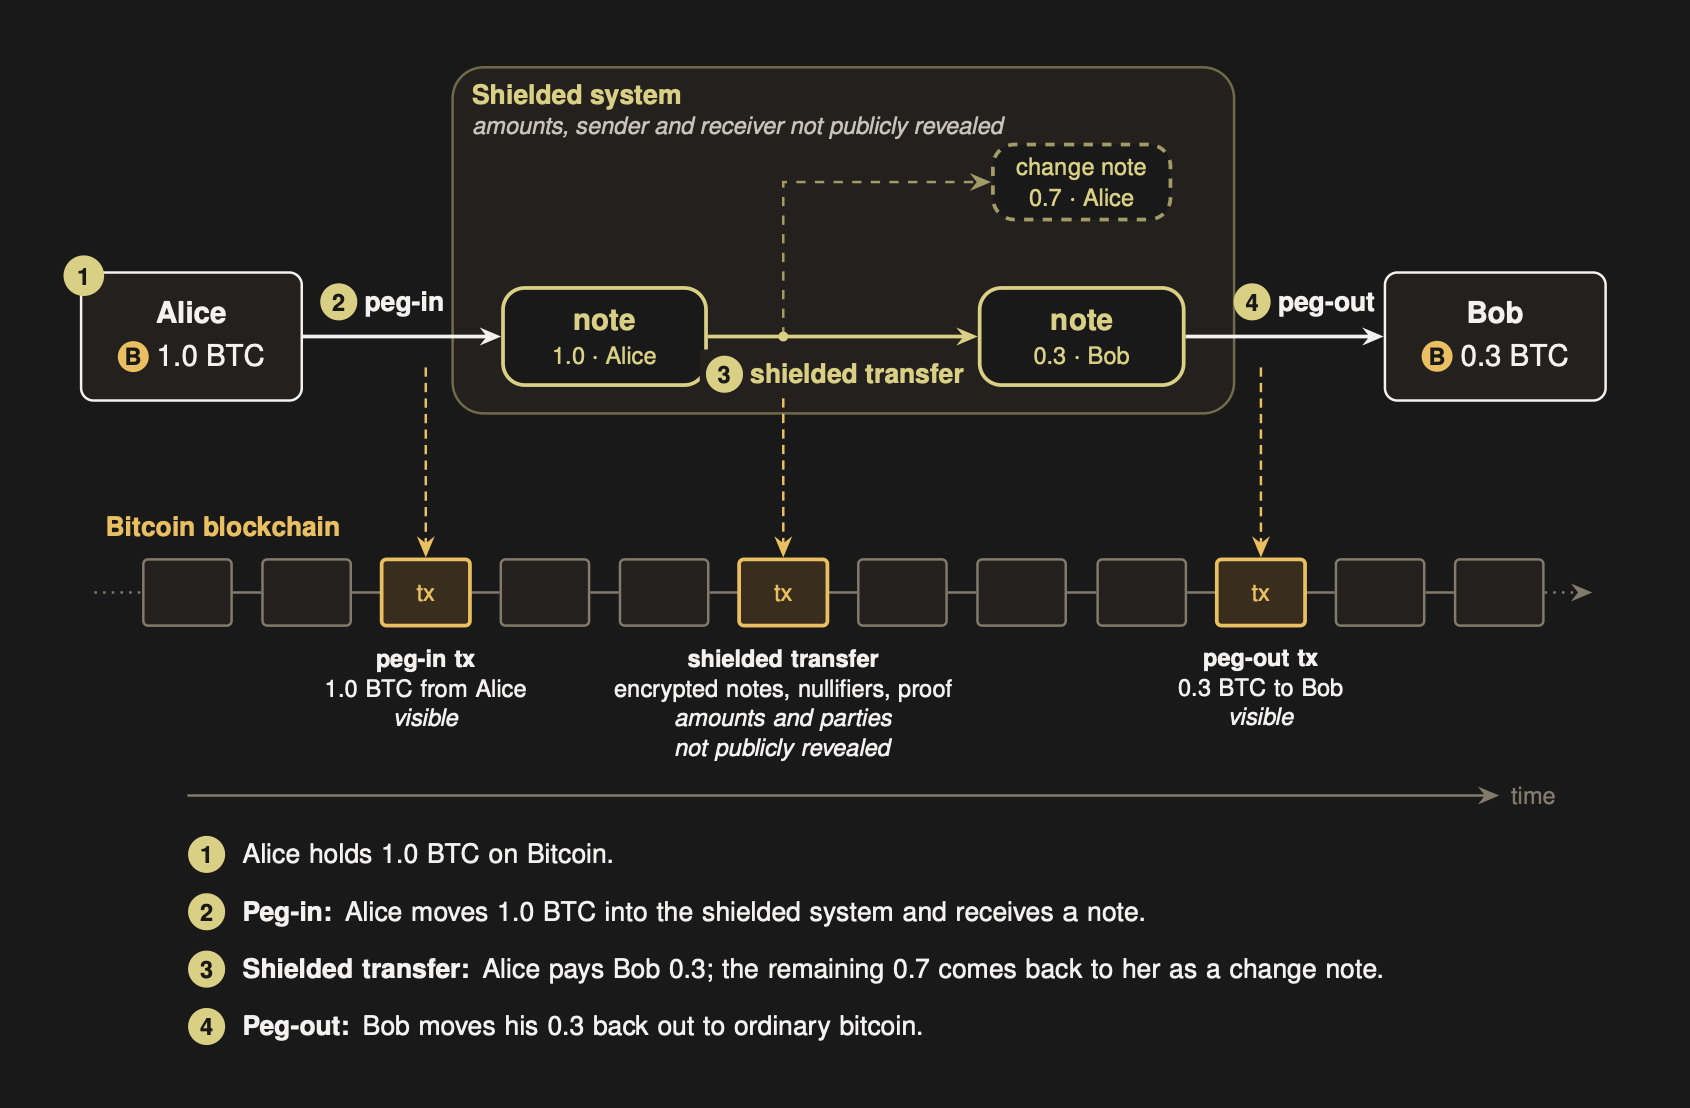 Cómo funciona una transferencia protegida. Fuente: Alloc Init
La propuesta de Shielded Bitcoin ha generado reacciones mixtas.
El desarrollador Vadim Zavodil criticó la propuesta en X, argumentando que gran parte de las funcionalidades de privacidad ya están implementadas en Zcash. Cuestionó cuánta privacidad podría ofrecer un sistema recién lanzado, señalando que un nuevo sistema protegido comenzaría sin la anonimidad que Zcash ha acumulado a lo largo de años de uso.
“La privacidad depende de la comunidad. Zcash cuenta con un sistema de protección establecido a lo largo de los años”, escribió.“Un nuevo metaprotocolo comienza desde cero, por lo que tu primer transferencia privada pasa desapercibida entre un único conjunto de transacciones.” En un artículo complementario que explica la propuesta, los investigadores de Shielded Bitcoin reconocieron una limitación similar, señalando que los depósitos grandes no generan automáticamente un alto nivel de anonimato. Añadieron que los observadores podrían aún así identificar relaciones entre las transacciones si un pequeño número de actores realiza la mayoría de ellas o si algunas carteras muestran comportamientos distintivos.
Relacionado: La actualización de Zcash en noviembre podría congelar los fondos almacenados en el antiguo sistema Sprout.
Pierre-Luc Dallaire-Demers, fundador de la empresa de criptografía post-cuántica Pauli Group, planteó otro problema, describiendo el diseño actual como interesante pero “completamente no resistente a los ataques cuánticos”. Más tarde, Dallaire-Demers indicó que estaba explorando cómo podría ser una versión completamente post-cuántica del sistema, suponiendo que Bitcoin adoptara algún día un esquema de firma post-cuántico.
Eli Ben-Sasson, coautor de Zerocash y CEO de StarkWare, mostró más apoyo hacia la dirección de la propuesta.En respuesta al anuncio de Alloc Init, Ben-Sasson dijo que la intención original detrás del documento Zerocash, que precedió a Zcash, era llevar privacidad a Bitcoin. Ben-Sasson también mencionó que aún no había leído el documento relacionado con Shielded Bitcoin, pero que le gustaría ver cómo la visión de privacidad y escalabilidad a través de pruebas de conocimiento nulo se materialice en la capa base de Bitcoin.