Los mineros de Bitcoin han sido secuestrados: Luxor ha confirmado una brecha de seguridad en su software de gestión Commander, lo que permitió a los atacantes redirigir la potencia de cálculo de más de una docena de cuentas de clientes a otro grupo de minería y cambiar las direcciones a las que se enviaban las recompensas.
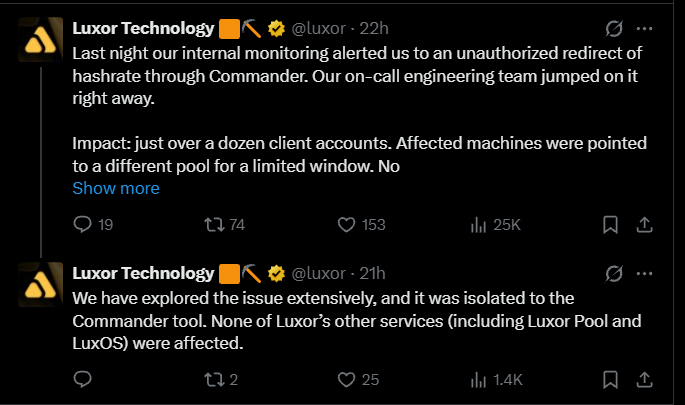
El incidente hizo que los mineros afectados siguieran pagando los costos de electricidad mientras sus máquinas trabajaban en beneficio de terceros. Luxor indicó que detectó la actividad no autorizada el 14 de noviembre, corrigió el software en dos horas y comenzó a restaurar las configuraciones originales de minería. La empresa también prometió reembolsar en su totalidad a los clientes afectados.
Los atacantes explotan Luxor Commander para redirigir las recompensas de minería
La brecha afectó a Commander, la plataforma de gestión de minería de Luxor, que permite a los operadores monitorear el equipo de minería y ajustar sus configuraciones de forma remota.
Los atacantes utilizaron el acceso no autorizado para cambiar las configuraciones de los grupos de minería de las máquinas afectadas y redirigir sus direcciones de pago. En lugar de enviar la potencia de cálculo a los grupos seleccionados por sus propietarios, las máquinas fueron dirigidas hacia OCEAN, un grupo de minería de Bitcoin en el que los participantes combinan su hashrate y reciben recompensas según su contribución.
 Luxor Technology en X
Este tipo de ataque no requiere que los delincuentes tengan acceso físico al equipo de minería ni que roben Bitcoin directamente de las carteras de los usuarios.Al cambiar la configuración del grupo de mineros y los pagos, los atacantes pueden redirigir los ingresos generados por las máquinas de minería, mientras que sus propietarios legítimos continúan cubriendo los costos de electricidad y operación.
La empresa también aclaró que el incidente se limitó al servicio “Commander”; los servicios “Luxor Pool” y “LuxOS” no se vieron afectados, y no hubo evidencia de que se hubieran filtrado o extraído datos de los clientes.
Los premios en Bitcoin, por un valor de 15.700 dólares, fueron enviados a una dirección controlada por los atacantes.
La actividad en la cadena de bloques indica que los atacantes lograron recibir los premios reales por la minería durante el incidente.
Una dirección identificada inicialmente por el proveedor de alojamiento de mineros CoreX Hosting recibió tres pagos en Bitcoin, por un total de aproximadamente 0,243 BTC. En el momento de la notificación, este monto valía alrededor de 15.700 dólares.
El mecanismo de pago de OCEAN ayuda a explicar por qué los premios pueden llegar incluso después de que las máquinas de minería dejen de contribuir; su sistema permite que el trabajo de minería enviado anteriormente siga siendo elegible para recibir una parte de los premios de los bloques siguientes durante un período determinado. Como resultado, los pagos pueden llegar a una dirección incluso después de que las máquinas afectadas hayan sido devueltas a su configuración original.
El impacto financiero total aún no está claro, y los pagos identificados no determinan la cantidad total de ingresos que se desviaron durante el incidente.
Los informes sugieren que 64.000 máquinas de minería fueron redirigidas.
El incidente podría haber afectado una cantidad considerablemente mayor de potencia de cómputo de la que indica el número de cuentas de clientes confirmadas por Luxor.
Los operadores mineros comenzaron a preocuparse al darse cuenta de cambios no autorizados en la configuración de sus equipos. Según se informa, CoreX Hosting identificó la actividad sospechosa y ayudó a alertar a otros operadores afectados.
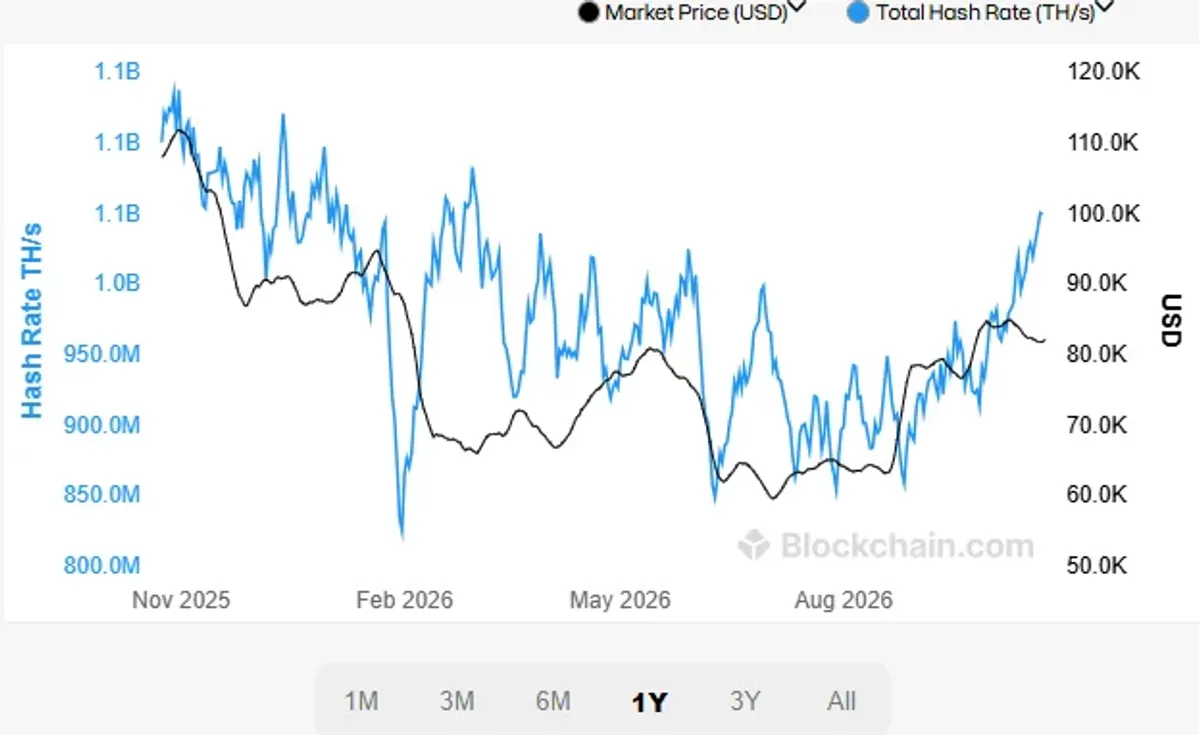
La tasa de hash redirigida disminuyó drásticamente, llegando a aproximadamente 100 petahashes por segundo. Esto indica que la mayor parte de la potencia de cómputo afectada ya había sido recuperada o ya no contribuía al grupo de equipos sospechosos.
El CEO de Luxor advierte sobre el aumento de los ciberataques asistidos por inteligencia artificial
El CEO de Luxor, Nick Hansen, describió la intrusión como un ataque sofisticado basado en inteligencia artificial, advirtiendo que las empresas de criptomonedas se enfrentan a amenazas cibernéticas cada vez más avanzadas.
Sin embargo, no explicó con precisión cómo se utilizó la inteligencia artificial en el ataque ni reveló cómo los atacantes obtuvieron inicialmente acceso al sistema.
Hansen también indicó que Luxor ha detenido el desarrollo de nuevas funciones para centrarse en el fortalecimiento de su infraestructura de seguridad. La empresa ha adquirido GPUs dedicadas para ejecutar sus propios modelos de inteligencia artificial para pruebas de seguridad defensiva.
La advertencia surge en medio de crecientes preocupaciones sobre el uso de la inteligencia artificial en ataques cibernéticos dirigidos a empresas de criptomonedas y proveedores de infraestructura de blockchain. Las herramientas de IA pueden ayudar a los atacantes a identificar vulnerabilidades y automatizar partes del proceso de explotación, aunque el papel específico de la IA en este incidente aún no ha sido establecido de manera independiente.