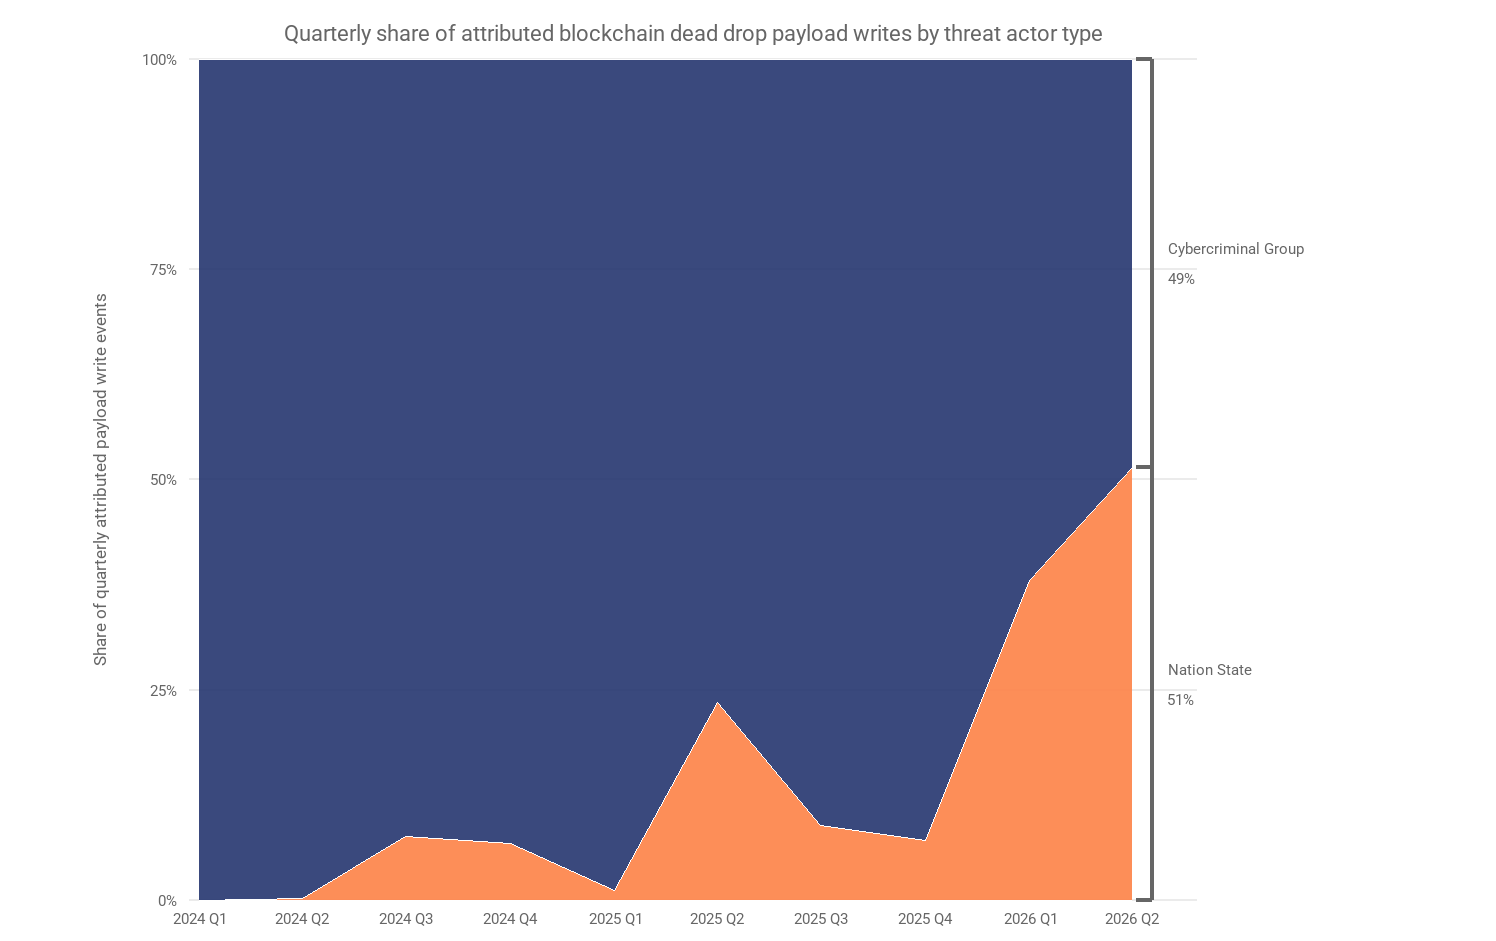
Chainalysis identificó a operadores vinculados a Corea del Norte y a Irán entre los actores estatales que adoptaron la técnica. En uno de los hallazgos del informe, la firma de análisis vinculó actividad previamente no atribuida que abarcaba Tron, Aptos y BNB Smart Chain (BSC) con UNC5342, un grupo vinculado a Corea del Norte rastreado por Google Threat Intelligence.Los punteros codificados en transacciones de Tron y Aptos dirigían los dispositivos infecta