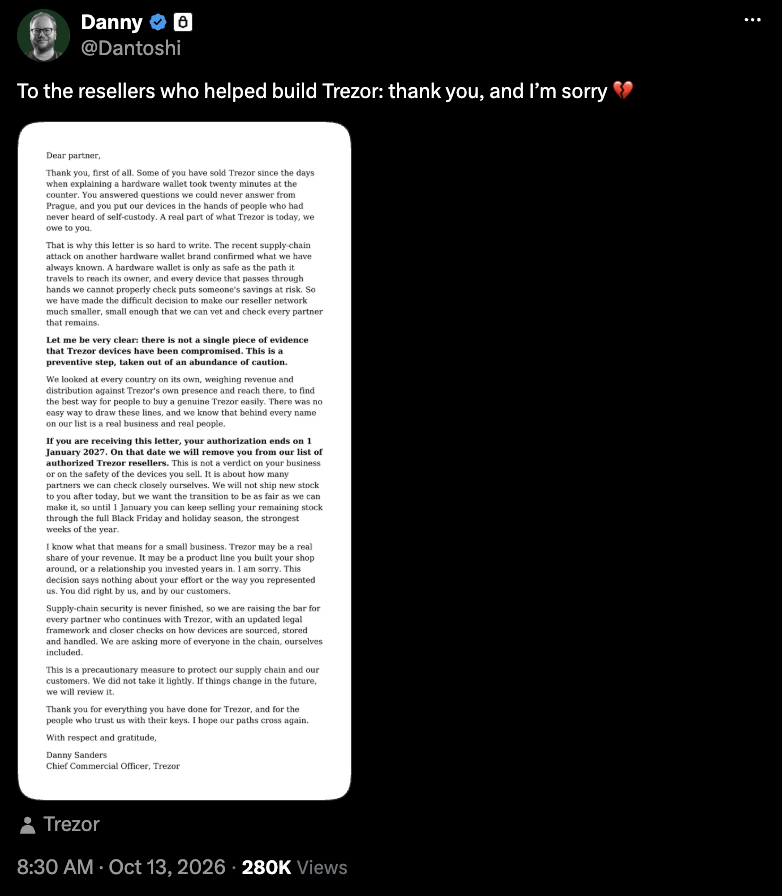
Fuente: Danny Sanders, director comercial de Trezor
La respuesta de Trezor llegó solo unos días después de que Ledger confirmara que al menos uno de sus dispositivos comprados por un distribuidor del Sudeste Asiático contenía un componente de hardware no autorizado, lo que potencialmente podría causar pérdidas de millones de dólares para los usuarios. Las carteras, vendidas por el distribuidor CryptoBilis, capturaban las frases de recuperación y las transmitían a través de las redes celulares.
“Nuestros procedimientos de verificación están diseñados para detectar dispositivos falsificados y firmware modificado“, dijo un portavoz de Trezor a Cointelegraph. “El componente encontrado en un dispositivo comprado a CryptoBilis funciona de manera diferente. Se trata de un método único para adulterar el dispositivo: no modifica el firmware, pero lee la información en la pantalla y luego la envía al intruso. Hasta ahora, no hemos visto este tipo específico de ataque en dispositivos Trezor en el mundo real“.
Relacionado: Ledger investiga las pérdidas de fondos relacionadas con el distribuidor del Sudeste Asiático y advierte a los usuarios
Durante la investigación, CryptoBilis, un distribuidor autorizado de Trezor, suspendió todas las ventas de carteras de hardware.La empresa que controla la cadena minorista europea de electrónicos MediaMarkt también anunció que había retirado todos los productos de Ledger de sus tiendas físicas y plataformas en línea “como medida de precaución”. ¿Cuánto dinero de los usuarios se ha perdido? Los investigadores de blockchain aún están determinando el alcance de las pérdidas para los usuarios de carteras de hardware, pero un estudio sugirió un valor entre 72 y 86 millones de dólares. Ledger informó el martes que “no ha confirmado el número total de usuarios afectados ni el valor total perdido” debido a las violaciones de seguridad. El portavoz de Trezor aconsejó a los usuarios que compren productos directamente de la empresa, “verificando si el sello de seguridad está intacto”, y que consideren carteras multisig con dispositivos de fabricantes diferentes, para que un dispositivo comprometido no pueda mover fondos por sí solo. ¿Los ataques a Coldcard significan que todas las carteras de hardware son ahora inseguras?