12 de noviembre — Asia, Ledger, Trezor — Por el personal de Protos
Trezor reduce su red de revendedores en un 80% tras descubrir más dispositivos espía
La empresa de monederos criptográficos Trezor redujo su red de revendedores en un 80% al implementar medidas más estrictas para proteger su cadena de suministro.
La empresa de monederos criptográficos Trezor ha reducido su red de revendedores en un 80% tras descubrir más dispositivos espía en dispositivos vendidos por el proveedor malasio CryptoBilis.
La última actualización de Trezor sobre el incidente de software espía reveló que ha implementado reglas más estrictas para los proveedores con el fin de proteger su cadena de suministro.
Sin embargo, solo el 20% de los proveedores logró cumplir con las nuevas reglas, que se centran en “cómo se adquieren y almacenan los dispositivos, y quién tiene acceso a ellos”.
Trezor destacó que los revendedores eliminados “eran de confianza y no representaban una amenaza inmediata”.
Trezor afirma que su nueva actualización hace inútiles los dispositivos espía.
Trezor también indica haber lanzado una actualización el 11 de noviembre que impide que los dispositivos espía registren datos, volviéndolos así “inútiles”.
Un portavoz de la empresa dijo a Protos: “El dispositivo espía escucha la comunicación entre el microcontrolador (MCU) y la pantalla, y activa la grabación al detectar una secuencia específica”.
Para evitar que se active esta secuencia (que corresponde a la frase clave del monedero), Trezor afirma haber “cambiado el orden de los comandos enviados a la pantalla”, sin afectar en modo alguno la visualización en la pantalla.
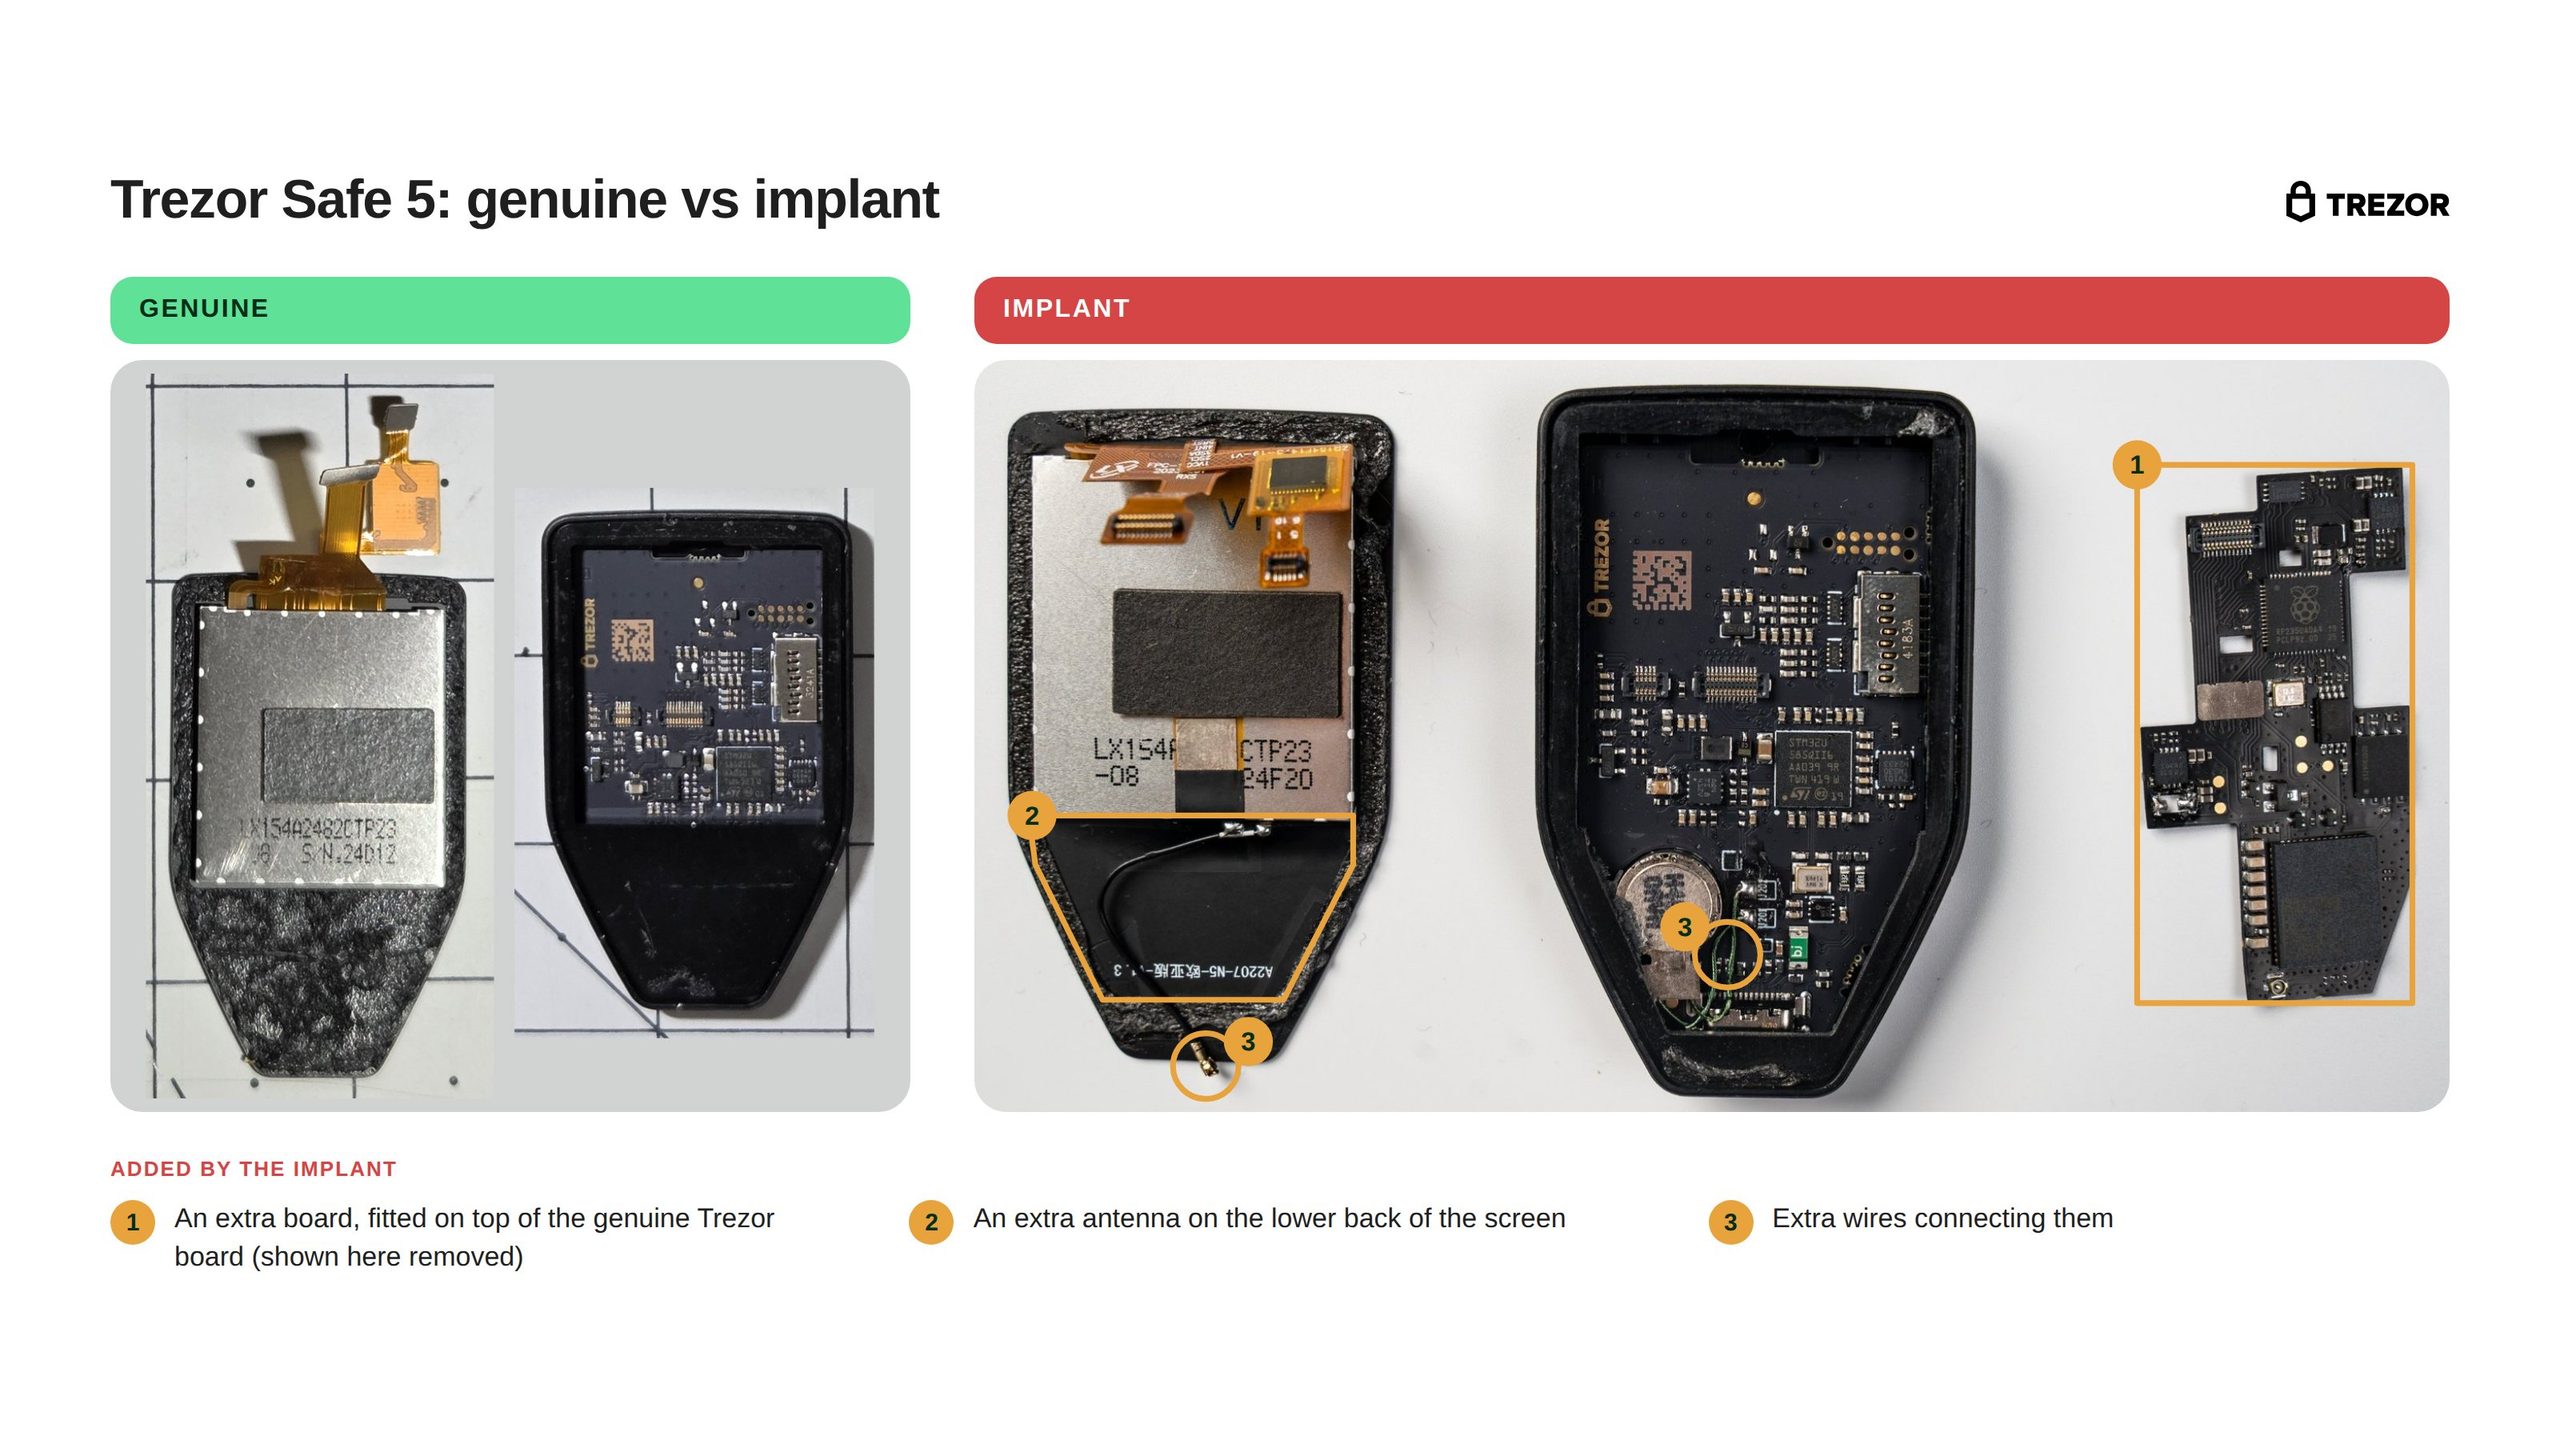 Trezor mostró el interior de uno de los monederos afectados por el hackeo, provenientes de CryptoBilis.
Leer más: Trezor revela que un revendedor malasio vendió monederos infectados con software espía.
A pesar de esto, Trezor advirtió a los clientes de CryptoBilis que debían transferir sus fondos a monederos nuevos, ya que “la actualización no puede proteger las copias de seguridad de los monederos que ya se habían creado antes de la infección”.
Tres monederos Trezor resultaron infectados, pero no se robaron fondos.
Trezor indica que un total de tres modelos Trezor Safe 5 han sido encontrados con software espía, y que estos dispositivos se compraron entre el 20 de agosto y el 23 de septiembre.
Trezor insiste en que no se ha robado ninguna criptomoneda de los dispositivos afectados y ha ofrecido a quienes compraron sus monederos a través de CryptoBilis un reemplazo gratuito.
Los usuarios de monederos Ledger sufrieron un robo de 86 millones de dólares.
El mes pasado, monederos vendidos por el competidor de Trezor, Ledger, fueron vaciados de más de 86 millones de dólares en un ataque que también involucró monederos manipulados vendidos por CryptoBilis.
La empresa de stablecoins Tether congeló 10 millones de dólares en fondos robados, y Ledger solicitó a varios proveedores de monederos en Asia que detuvieran las ventas.
Leer más: Ledger fue criticado por el lanzamiento de su dispositivo nuevo tras el robo de 86 millones de dólares.
La investigación reveló que un grupo delictivo organizado invirtió millones en la creación de infraestructura de software espía, que incluía servidores para la recolección de datos y sistemas para el vaciado y lavado de dinero.
Pasaron varias semanas antes de que Trezor anunciara que también había detectado un ataque en uno de sus dispositivos.
¿Tienes alguna información útil? Envíanos un correo electrónico de forma segura a través de Protos Leaks.Para obtener noticias e investigaciones más detalladas, síguenos en X (Bluesky) y en Google News, o suscríbete a nuestro canal de YouTube (YouTube).

