Un ataque a la cadena de suministro de NPM (Node Package Manager) ha llevado al director de tecnología de Ledger, Charles Guillemet, a instar a los usuarios de criptomonedas a suspender las transacciones en la cadena.
“Se está produciendo un ataque a gran escala en la cadena de suministro: la cuenta de NPM de un desarrollador de confianza ha sido comprometida“, escribió Guillemet en X. “Los paquetes afectados ya se han descargado más de 1000 millones de veces, lo que significa que todo el ecosistema JavaScript podría estar en peligro“, agregó. Su recomendación de no realizar ninguna transacción en la cadena se dirigía principalmente a los miembros de la comunidad de criptomonedas que no utilizan carteras hardware. Sin embargo, también advirtió a aquellos que sí las utilizan que “presten atención a cada transacción antes de firmarla“ para mantenerse seguros. Guillemet es uno de los muchos desarrolladores de criptomonedas que han emitido esta advertencia. Según GCr’s 0x_ultra, “Chalk y otros proyectos que lo utilizan como dependencia (con más de 2000 millones de descargas semanales) han sido hackeados“. Los desarrolladores están robando las claves privadas de los usuarios, lo que les permite acceder a sus carteras de criptomonedas.
Los otros paquetes que parecen estar afectados son strip-ansi y color-convert. Chalk y estos paquetes son herramientas pequeñas que se encuentran ocultas en los árboles de dependencias de numerosos proyectos.NPM es el administrador de paquetes predeterminado para Node.js, el entorno de ejecución del lenguaje de programación JavaScript.Es una herramienta crucial en el ecosistema de JavaScript y facilita la gestión de paquetes de software y sus dependencias.
En términos sencillos, NPM es un gran registro en línea que contiene millones de paquetes y módulos de JavaScript de código abierto que cualquier desarrollador puede utilizar. En el reciente ataque, un hacker o un grupo de hackers lograron ingresar en la cuenta de NPM de un reconocido desarrollador de software y añadieron malware a bibliotecas populares que ya habían sido descargadas más de mil millones de veces. El malware está diseñado para insertar la dirección de la billetera del hacker cuando un usuario de criptomonedas está a punto de realizar una transacción. El mantenedor del paquete, cuyas cuentas fueron comprometidas, confirmó el incidente hoy mismo. En un post de BlueSky, dijo que recibió un correo electrónico de autenticación de dos factores (2FA) que “parecía muy legítimo”, pero resultó ser un correo electrónico de phishing. En el correo electrónico, los atacantes amenazaron con bloquear su cuenta el 10 de septiembre como táctica de intimidación para hacer que clicara en un enlace malicioso que les dio acceso a su cuenta de NPM. El ataque a NPM se ha denominado “el ataque a la cadena de suministro más grande de la historia”. Según la cuenta X de Solid Intel, este ataque se considera “el ataque a la cadena de suministro más grande de la historia”. El malware afecta principalmente la parte frontal (front end) de los proyectos criptográficos, que suelen estar escritos en JavaScript, y no las direcciones de los contratos inteligentes que se encuentran en la parte posterior (backend), según el usuario X “cygaar”. Cygaar comentó en su publicación que parece que NPM ya ha desactivado las versiones afectadas de los paquetes comprometidos. Aunque varios usuarios de criptomonedas están potencialmente en riesgo, proveedores de billeteros populares como Ledger y MetaMask han declarado que sus plataformas están a salvo del ataque. El equipo de Phantom Wallet también indicó que no utiliza ninguna versión vulnerable de los paquetes afectados, y UniSwap señaló que ninguna de sus aplicaciones está en peligro. Otras plataformas, como Blockstream Jade, Revoke.cash, Aerodrom y Blast, también afirmaron que sus sistemas no han sido afectados por el ataque. Inicialmente, el impacto del ataque parecía insignificante, ya que se informó que los hackers solo habían robado 0,05 dólares. Sin embargo, hay informes de que la cantidad robada ha aumentado a 50 dólares, lo que sugiere que las consecuencias reales del ataque aún no se han manifestado completamente. Datos de Etherscan, el explorador de la cadena de bloques Ethereum, muestran que la dirección del hacker que explotó los paquetes afectados posee 492,19 dólares a las 3:40 de la mañana (hora del este de EE. UU.). La dirección ha recibido fondos a través de siete tokens, dos de los cuales son tokens no fungibles (NFTs).Estos tokens incluyen a Condola, ANDY, Brett, Dork Lord y Ethervista, así como los tokens NFT Canna-Buddiez y Sausage. La dirección también contiene 5 centavos en ETH.
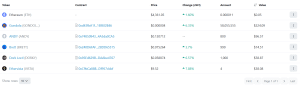
Posesiones de tokens de explotadores de NFT (Fuente: Etherscan)
Artículos relacionados:
- “Un camino lleno de baches por delante” para las empresas de gestión de activos criptográficos
- La estrategia de Michael Saylor compra otros 217.4 millones de bitcoins




