Según el investigador de blockchain ZachXBT, una banda criminal organizada china lavó más de 1000 millones de dólares robados a través de múltiples ataques cibernéticos en criptomonedas para el grupo Lazarus de Corea del Norte. En un hilo publicado el 5 de octubre en X, ZachXBT dijo que se hizo pasar por un cliente dispuesto a pagar para infiltrarse en la red de lavado de dinero en febrero de 2025, pocos días después del ataque a Bybit. Invertió 349.700 dólares en monedas estables y asumió una pérdida del 5% en cada transacción con el fin de ganarse la confianza de uno de los operadores de la red, conocido como “Jimmy Green”. Las operaciones se extendieron por Hong Kong y la China continental, y la información proporcionada por los lavadores de dinero le ayudó a identificar fondos vinculados a Bybit por un valor de más de 12 millones de dólares; posteriormente, Tether congeló 442.000 dólares en la moneda USDT. La investigación ofrece información de utilidad sobre los presuntos intermediarios que ayudan a Corea del Norte a ocultar los activos digitales robados. Según Chainalysis, los hackers vinculados a Corea del Norte han robado al menos 6750 millones de dólares en activos digitales hasta 2025. Se sabe que los hackers norcoreanos utilizan un proceso de lavado de dinero en varias etapas, que incluye el cambio de criptomonedas a través de exchanges descentralizados, puentes y otros servicios para ocultar el flujo de fondos.En 2020, los fiscales estadounidenses
acusaron a dos ciudadanos chinos de lavar más de 100 millones de dólares robados por hackers norcoreanos de una plataforma de intercambio de criptomonedas en 2018.
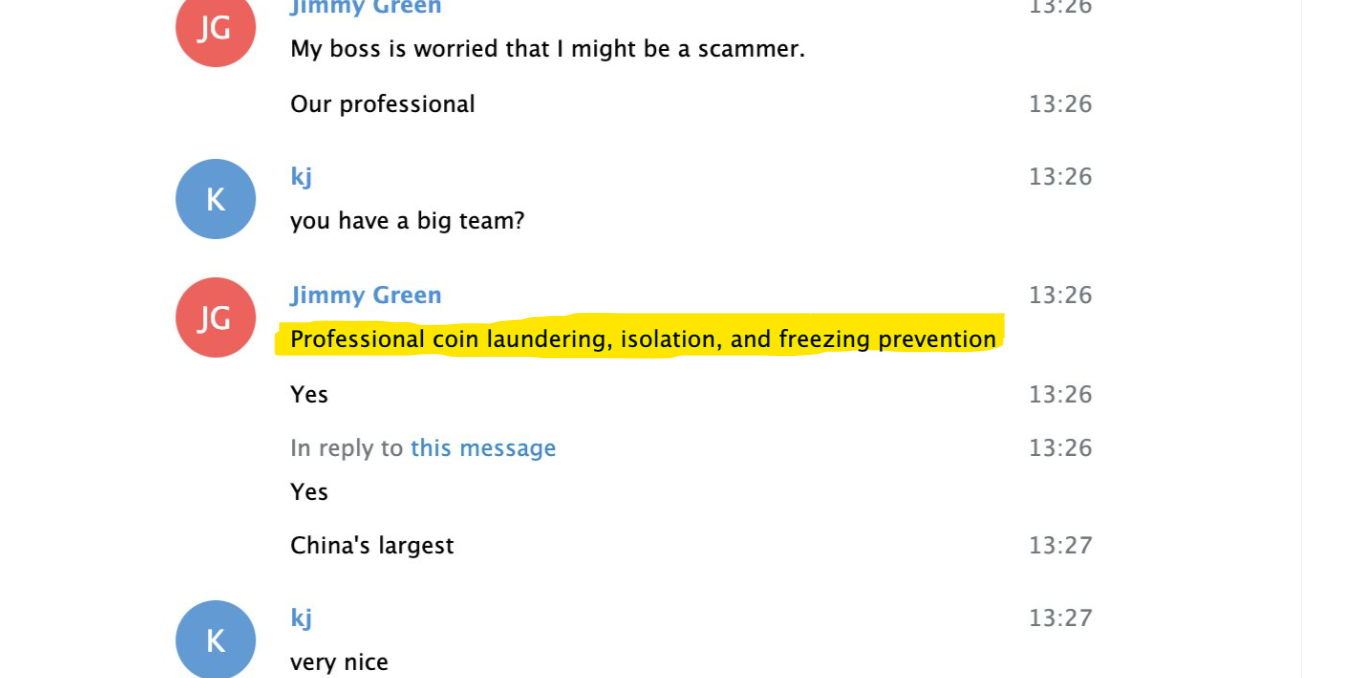
Fuente: ZachXBT
En 2023, la Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de EE. UU. sancionó a dos operadores de criptomonedas, uno de Hong Kong y otro de China, por su participación en ayudar a Corea del Norte a convertir criptomonedas robadas y evitar los controles financieros.
Se supone que actores chinos están lavando fondos de Bitget.
ZachXBT también ha relacionado a actores chinos con el lavado de fondos obtenidos a través de la vulnerabilidad de Bitget, que costó 387,5 millones de dólares, en septiembre.
En un post en X el 28 de septiembre, ZachXBT indicó que los actores chinos que supuestamente están lavando fondos en nombre de los hackers norcoreanos habían buscado abiertamente apoyo en servidores públicos de Discord y canales de Telegram operados por las mismas empresas que utilizaban.ZachXBT dijo que uno de los operadores también estuvo involucrado en el blanqueo de fondos provenientes del ataque informático contra Kelp DAO, que causó pérdidas de 292 millones de dólares, en abril.
Revista: Un acalorado debate sobre THORChain vs NEAR demuestra que el idealismo tiene sus límites.




