La magnitud del robo es asombrosa, incluso si lo comparamos con el mundo de las criptomonedas. Pero, dado que ya se ha congelado aproximadamente la mitad de los activos, ¿cuánto de las criptomonedas robadas pueden realmente gastar los delincuentes?
Criptomonedas con la posibilidad de ser “apagadas” (es decir, inactivadas)
A diferencia de BTC o ETH, que son criptomonedas descentralizadas sin un emisor central y sin nadie que pueda detener su funcionamiento, las monedas estables centralizadas como el USDT de Tether y el USDC de Circle tienen emisores que pueden congelar los tokens almacenados en direcciones específicas.
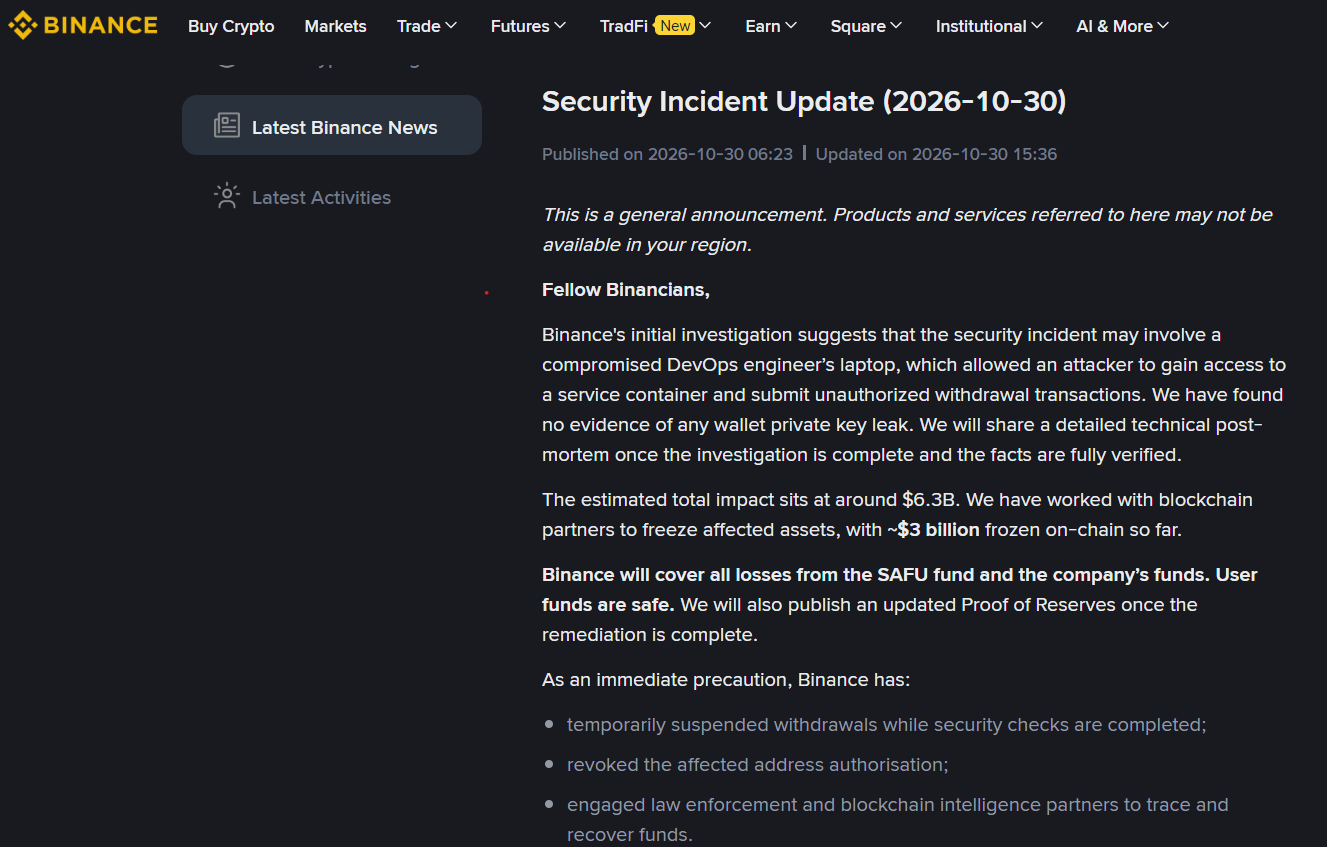
Binance ha anunciado que está colaborando con las autoridades para rastrear los fondos robados. Fuente: Binance
Eso les permite actuar rápidamente en situaciones como esta. Tether congeló un total de alrededor de 1567 millones de dólares en USDT; el primer congelamiento importante tuvo lugar solo 37 minutos después de que los fondos robados llegaran a la cartera principal de Ethereum del atacante.
Relacionado: Binance afirma tener 5000 millones de dólares en tokens correspondientes para cubrir las pérdidas causadas por el ataque
Circle congeló alrededor de 823 millones de dólares en USDC tres minutos después; otros emisores como Ripple y World Liberty Financial también lo hicieron poco después.
La capacidad de inmovilizar criptomonedas no es exclusiva de las monedas estables. A pesar de no tener emisores centrales, algunos protocolos descentralizados como Arbitrum no se quedaron de brazos cruzados.
El Consejo de Seguridad de Arbitrum transfirió unos 30,5 millones de dólares en ARB y ETH a una cartera intermediaria congelada; estos fondos solo podrán ser movidos tras nuevas acciones del consejo o una decisión tomada por la estructura de gobernanza de Arbitrum (DAO).
Una distinción importante es que los fondos congelados no necesariamente significan que hayan sido recuperados.La inmovilización de los activos impide que los posibles atacantes los gasten, pero no los devuelve automáticamente a Binance ni a sus usuarios. El protocolo de préstamos descentralizado Aave añade otra capa de complejidad a la situación. Entre las 20:58 y las 21:01 UTC, una cartera asociada a los atacantes depositó 60 millones de dólares en USDT en Aave V3 (situado en Ethereum) y solicitó un préstamo de 44,6 millones de Ether “envueltos” (WETH), unos 40 minutos antes de que se llevaran a cabo las primeras medidas de congelación de activos. LlamaRisk, un proveedor de servicios de análisis de riesgos relacionados con Aave, indicó en su actualización de la 1:00 de la madrugada que la posición del atacante consistía en aproximadamente 59,9 millones de dólares en USDT como garantía frente a una deuda de 43,8 millones de dólares. Aave afirmó que dicha posición seguía siendo sobregarantizada y que los proveedores del protocolo no corrían riesgo alguno. Dado que los fondos en USDT ya habían sido depositados en el pool de préstamos de Aave, la inclusión de la cartera del atacante en una lista negra no permitió la recuperación automática de los activos asegurados por el protocolo, como explicó Marc Zeller, fundador de la Aave Chan Initiative: “El USDT es dinero real respaldado por dólares; aunque la acción del atacante es ilegal, la posición que mantenía se considera sobregarantizada según los criterios del protocolo”. Para evitar nuevos depósitos y préstamos, Aave congeló temporalmente los mercados de sus versiones V3 y V4; no obstante, los usuarios existentes pudieron seguir retirando fondos, devolviendo préstamos y liquidando sus posiciones. Más tarde, Aave levantó el congelamiento, asegurando que sus contratos no se habían visto afectados y que las posiciones seguían estando sobregarantizadas.“Solo otro día en el mundo de las criptomonedas“, dijo Zeller. Entonces, ¿qué pueden realmente retener los atacantes? Elliptic estimó que para las 7:00 de la mañana (UTC) del viernes, 2840 millones de dólares habían sido congelados, mientras que los atacantes todavía controlaban alrededor de 3330 millones de dólares en activos que los emisores no podían inmovilizar. Aunque el congelamiento redujo casi a la mitad las ganancias de los atacantes, eso no significa que todos los fondos restantes estén seguros para ser recuperados. Bitcoin y Ether no tienen un emisor centralizado de tokens que pueda incluir direcciones individuales en una lista negra, como lo hacen Tether o Circle. Por lo tanto, una vez que los activos robados se convierten en estas criptomonedas nativas, es posible restringir las transacciones, pero congelarlos es mucho más difícil. Binance se ha comprometido a cubrir todas las pérdidas utilizando su Fondo de Activos Seguros para Usuarios (SAFU) y fondos corporativos, y afirma que los activos de los usuarios siguen estando a salvo. Según la última actualización del director ejecutivo de Binance, Richard Teng, la plataforma ya está “recuperando los activos robados para los usuarios“.

